Impôts, cartes d’identité, Éducation nationale : les fuites de données rappellent régulièrement que nos informations personnelles ne sont jamais totalement à l’abri. Mais comment des pirates parviennent-ils à entrer dans des systèmes supposés protégés ? Souvent, ils n’ont même pas besoin de forcer la porte : un mot de passe volé ou une faille oubliée suffit. Pour comprendre ces intrusions et les moyens de s’en protéger, explorons la cybersécurité avec Alice, Bob et quelques pots de peinture.
Par Louis Gosse
Des données volées aux châteaux forts numériques
Contrairement aux images véhiculées par le cinéma, une cyberattaque ne nécessite pas toujours des techniques complexes. Un mot de passe récupéré grâce à un faux message, un logiciel non mis à jour ou une erreur de conception peuvent suffire à compromettre un système informatique. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) publie régulièrement des analyses de ces menaces, qui concernent aussi bien les administrations que les entreprises et les établissements scolaires.
L’hameçonnage, ou phishing, constitue l’une des méthodes les plus courantes. Un message imitant celui d’une banque, d’une administration ou d’un établissement scolaire invite l’utilisateur à se connecter sur une fausse page. En saisissant ses identifiants, celui-ci les transmet directement aux fraudeurs. D’autres intrusions exploitent des logiciels vulnérables ou des autorisations mal configurées. Une faille appelée IDOR, par exemple, peut permettre à un utilisateur connecté d’accéder à des dossiers qui ne lui appartiennent pas, simplement en modifiant un identifiant dans une adresse Internet.
Comment empêcher ces intrusions ? Les spécialistes utilisent le principe de la défense en profondeur. Comme un château fort protégé par des douves, des remparts et plusieurs portes, un système informatique doit posséder différentes barrières. Mettre les logiciels à jour, limiter les droits des utilisateurs, surveiller les connexions suspectes et conserver des sauvegardes permet de réduire les risques. Aucune protection n’est parfaite : l’objectif est qu’une première faille ne compromette pas l’ensemble du système.
Mais une difficulté demeure : comment être certain que la personne qui possède les clés est bien celle qu’elle prétend être ?
Alice, Bob et les secrets de la cryptographie
Lorsqu’un élève saisit son identifiant sur l’ENT, il indique qui il est : c’est l’identification. Lorsqu’il entre son mot de passe, il apporte une preuve : c’est l’authentification. Pour renforcer cette vérification, certains services demandent un second élément, comme un code généré sur un téléphone. Les sites correctement sécurisés protègent également les mots de passe enregistrés grâce à des fonctions de hachage, qui les transforment en empreintes numériques difficiles à inverser.
Mais protéger l’accès ne suffit pas : il faut aussi sécuriser les informations qui circulent sur Internet. Comment deux ordinateurs peuvent-ils échanger un secret alors que leurs communications traversent de nombreux réseaux ?
En 1976, les chercheurs Whitfield Diffie et Martin Hellman ont proposé une méthode permettant d’établir une clé secrète commune sans la transmettre directement. Pour comprendre son principe, imaginons une expérience avec de la peinture.
Alice et Bob souhaitent échanger des informations confidentielles. Ève, une troisième personne, observe leurs messages. Alice et Bob choisissent publiquement une couleur de départ : le jaune. Alice sélectionne ensuite secrètement du rouge, tandis que Bob choisit du bleu.
Chacun mélange sa couleur secrète au jaune. Alice obtient de l’orange et Bob du vert. Ils échangent ces mélanges sous les yeux d’Ève. Alice ajoute alors son rouge au vert reçu de Bob ; Bob ajoute son bleu à l’orange reçu d’Alice. Tous deux obtiennent finalement une couleur composée de jaune, de rouge et de bleu.
Ève a observé les échanges, mais ne connaît pas les couleurs secrètes. Alice et Bob ont ainsi créé un secret commun sans jamais l’envoyer directement. Cette analogie illustre l’échange de clés Diffie-Hellman, dans lequel les couleurs sont remplacées par des opérations mathématiques difficiles à inverser.
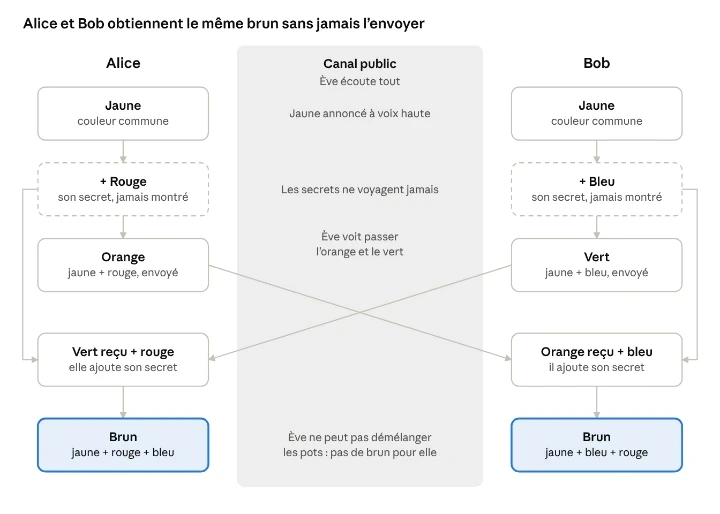
Schéma de l’échange de Diffie-Hellman à l’aide de pots de peinture © Louis Gosse
Un problème subsiste pourtant : comment Alice peut-elle vérifier qu’elle communique réellement avec Bob ? Ève pourrait tenter de se faire passer pour lui. Les protocoles sécurisés, comme SSH (Secure Shell), utilisé pour contrôler un ordinateur à distance, associent donc le chiffrement à une vérification de l’identité des interlocuteurs. Le protocole HTTPS, qui protège les échanges avec les sites Internet, repose également sur des mécanismes de chiffrement et d’authentification.
Derrière le petit cadenas du navigateur se cachent ainsi des principes mathématiques essentiels à notre vie numérique.
Se protéger et expérimenter au lycée
Comprendre ces mécanismes permet d’adopter de meilleurs réflexes. Un mot de passe différent pour chaque service limite les conséquences d’une fuite de données. Des gestionnaires comme Bitwarden ou KeePassXC permettent de conserver des mots de passe complexes. L’authentification multifacteur apporte une protection supplémentaire, particulièrement importante pour les messageries électroniques.
La prudence reste indispensable face aux messages suspects. Une demande urgente concernant un dossier administratif ou une carte de transport peut cacher une tentative d’hameçonnage, même lorsqu’elle contient des informations personnelles exactes. Le service Have I Been Pwned permet de rechercher si une adresse électronique apparaît dans certaines fuites connues. En cas d’incident, la plateforme publique Cybermalveillance.gouv.fr propose des conseils et des démarches adaptées.
Au lycée Pravaz, le club informatique offre également l’occasion de découvrir cet univers. Comprendre une clé cryptographique, déchiffrer un message ou rechercher les informations qu’une photographie peut révéler sont autant de défis accessibles aux lycéens. La plateforme Root-Me propose des exercices dans des environnements conçus pour expérimenter légalement. Le concours Alkindi fait découvrir la cryptanalyse, tandis que le challenge Passe ton Hack d’abord du ministère des Armées s’adresse notamment aux lycéens.
La cybersécurité ne concerne donc pas uniquement les spécialistes. Elle mobilise les mathématiques, l’informatique, la logique, mais aussi le droit et l’esprit critique. Derrière chaque connexion, chaque mot de passe et chaque échange de données, une question demeure : qui possède les clés, et comment s’assurer qu’elles restent entre les bonnes mains ?
Image de couverture © Louis Gosse